Salah satu hal yang paling menjadi momok bagi para pengembang web adalah masuknya sesuatu yang tidak diharapkan ke dalam laman web dan nyampah di laman web yang mereka kembangkan. Sesuatu. Bukan ikut-ikutan Syahrini, tetapi memang ini adalah sesuatu. Bisa jadi orang atau bukan orang. Makanya kita sebut itu sesuatu.
Aapabila sesuatu itu adalah orang, maka dianggap kemungkinan kecil bakal nyampah. Meskipun, pada kenyataannya banyak juga orang yang nyampah di web. Lain halnya bila sesuatu itu adalah bukan orang, atau sering dibilang robot, maka dianggap pasti bakal nyampah. Dan sekali nyampah, bisa segunung sampah yang ditinggalin. Dari sini kemudian ada beberapa orang ( Luis von Ahn, Manuel Blum, Nicholas J. Hopper, and John Langford dari Carnegie Mellon University Pittsburgh Pensylvania AS) yang merasa terusik kemudian bikin sesuatu yang diharapkan bisa membedakan manusia dan mesin pada tahun 2000. Dari sini kemudian terciptalah CAPTCHA yang merupakan singkatan dari Completely Automated Public Turing test to tell Computers and Humans Apart. Kalo ada yang belum pernah ketemu CAPTCHA, tampilan CAPTCHA kurang lebih seperti ini (sumber gambar: http://en.wikipedia.org/wiki/CAPTCHA)


Secara tampilan memang telah mengesankan, namun coba baca halaman ini ( http://www.ilmuhacking.com/web-security/menjebol-captcha-dengan-ocr/ ). Dengan cara yang sederhana tinggal disusun sebagai script. Bobol sudah.
Melihat kelemahan ini, kemudian reCAPTCHA bikin lebih bagus lagi.

Tapi cobalah tengok halaman ini (http://www.renjusblog.com/2012/05/bypass-captcha-verification-in-chrome.html). Terus bagaiamana dengan video ini:
Yap, aplikasi rumolla ini memang bukan aplikasi nakal. Cuma buat ngebantu kita membaca CAPTCHA. Tapi cobalah sedikit nakal untuk membayangkan what if bagaimana bila aktifitas manual itu dihilangkan. Kemudian, kira-kira apa yang ada dalam pikiran anda tentang halaman ini ( http://mengetikdibayar.weebly.com/ )?
Ya, mari kita lebih aware dengan halaman online kita, sebagai manusia kita mampu menganalisa lebih jauh ketimbang mesin. Berikan tugas pada mesin sebisa dia, dan kita harus terus lakukan review terhadap kebisaan dia.
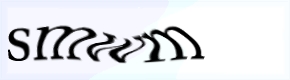
Aapabila sesuatu itu adalah orang, maka dianggap kemungkinan kecil bakal nyampah. Meskipun, pada kenyataannya banyak juga orang yang nyampah di web. Lain halnya bila sesuatu itu adalah bukan orang, atau sering dibilang robot, maka dianggap pasti bakal nyampah. Dan sekali nyampah, bisa segunung sampah yang ditinggalin. Dari sini kemudian ada beberapa orang ( Luis von Ahn, Manuel Blum, Nicholas J. Hopper, and John Langford dari Carnegie Mellon University Pittsburgh Pensylvania AS) yang merasa terusik kemudian bikin sesuatu yang diharapkan bisa membedakan manusia dan mesin pada tahun 2000. Dari sini kemudian terciptalah CAPTCHA yang merupakan singkatan dari Completely Automated Public Turing test to tell Computers and Humans Apart. Kalo ada yang belum pernah ketemu CAPTCHA, tampilan CAPTCHA kurang lebih seperti ini (sumber gambar: http://en.wikipedia.org/wiki/CAPTCHA)
atau mungkin Ini:

Melihat kelemahan ini, kemudian reCAPTCHA bikin lebih bagus lagi.
Tapi cobalah tengok halaman ini (http://www.renjusblog.com/2012/05/bypass-captcha-verification-in-chrome.html). Terus bagaiamana dengan video ini:
Yap, aplikasi rumolla ini memang bukan aplikasi nakal. Cuma buat ngebantu kita membaca CAPTCHA. Tapi cobalah sedikit nakal untuk membayangkan what if bagaimana bila aktifitas manual itu dihilangkan. Kemudian, kira-kira apa yang ada dalam pikiran anda tentang halaman ini ( http://mengetikdibayar.weebly.com/ )?
Ya, mari kita lebih aware dengan halaman online kita, sebagai manusia kita mampu menganalisa lebih jauh ketimbang mesin. Berikan tugas pada mesin sebisa dia, dan kita harus terus lakukan review terhadap kebisaan dia.